Métricas del servidor
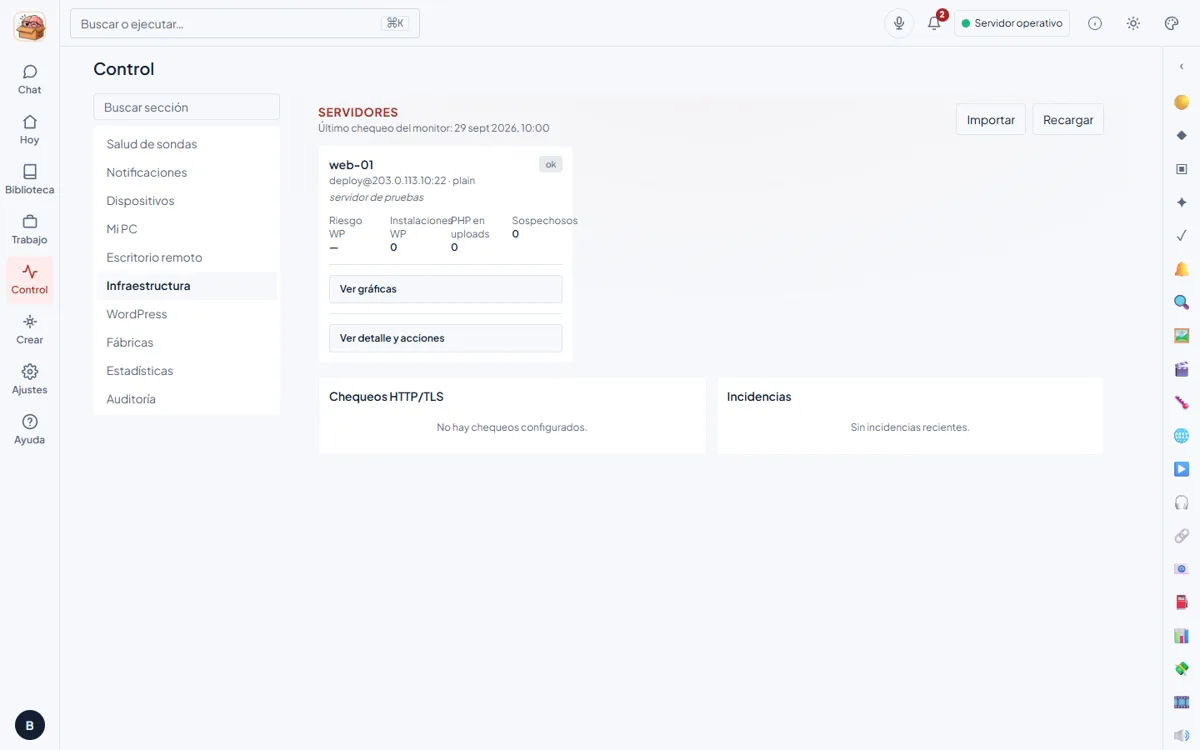
CPU, memoria, disco y red con gráficas de 24 horas, 7 días y 30 días, y una línea de tiempo de incidencias.
Servicio HorkIA · monitorización y respuesta a malware
Monitorizamos tus servidores y tus WordPress de forma continua, te avisamos por Telegram cuando algo se sale de lo normal y, si hay una infección, la tratamos con cuarentena reversible y comprobación desde fuera. Nada se borra a ciegas y nada se toca sin tu botón.
Una agencia con decenas de WordPress repartidos en varios servidores conoce el patrón: una web se infecta, se limpia, y a los pocos días vuelve a aparecer el spam de casino o la redirección extraña. En nuestra propia infraestructura medimos 83 instalaciones de WordPress en 3 servidores con infecciones casi diarias antes de ordenar el trabajo.
La limpieza manual tiene sus propias trampas. En un incidente real, un criterio de búsqueda demasiado laxo borró cientos de ficheros index.php legítimos. En otro servidor, 390 ficheros PHP dentro de uploads se marcaron como amenaza y ninguno era una web-shell: una alerta que miente con frecuencia acaba ignorada. Y a menudo nadie sabe qué hizo exactamente la herramienta en el servidor ni si había una copia reciente antes de tocar nada.
Otro dato de nuestra flota propia: en uno de los servidores solo el 33,8 % de las visitas eran personas. El resto eran bots, ataques, monitores y tareas programadas de WordPress que gastaban recursos. Estas cifras salen de nuestros servidores y no son una promesa para los tuyos, pero muestran qué se puede medir cuando alguien mira.
CPU, memoria, disco y red con gráficas de 24 horas, 7 días y 30 días, y una línea de tiempo de incidencias.
Chequeo de las URL que indiques con aviso cuando un certificado está cerca de caducar. Los umbrales se configuran.
Un guardián lee cada servidor y guarda unas 17 métricas, como carga, memoria, disco, bloqueos de fail2ban, PHP dentro de uploads o tamaño de la cola de correo. La evidencia de ataques se conserva 90 días.
Avisa si la cola de correo supera los 500 mensajes o si una misma cuenta autenticada envía desde cinco IP distintas o más, señal típica de una credencial robada.
Vigila precio, contenido o un defacement en hasta 20 URL, con intervalo mínimo de 15 minutos. Un defacement genera un aviso crítico.
Comprueba que cada web tiene una copia reciente y avisa si un cron o una copia no llega a tiempo, y también cuando se recupera.
Separa visitas humanas, bots, ataques, monitores y wp-cron por servidor, web y hora.
Descarta rutas benignas conocidas y ficheros sin ofuscación real, y deja registrado lo descartado para que puedas revisarlo.
Las auditorías son de solo lectura. Comprueban la integridad del núcleo de WordPress contra las sumas oficiales, buscan administradores que nadie creó y revisan los puntos donde el malware suele esconder su persistencia: wp-config.php, .htaccess, .user.ini y los mu-plugins.
Para frenar la ejecución de PHP en uploads, no nos basta con escribir una regla. Subimos un PHP de prueba, lo llamamos por URL y solo damos la carpeta por blindada si ese fichero no se ejecuta. También revisamos los PHP que ya estén en esa carpeta y clasificamos cada uno como web-shell, sospechoso, inocuo o pendiente de revisar, sin modificar nada.
Este es el punto donde más cuidado ponemos, por los incidentes descritos arriba.
.htaccess. Las firmas son conservadoras a propósito y en un sitio limpio no dieron falsos positivos.Un sitio no se declara limpio por falta de hallazgos. El estado lo decide una comprobación desde fuera, y si no la supera, la limpieza queda como incompleta.
Todo funciona sobre el mismo modelo de autorización que nuestro asistente operativo IA: propietario identificado, segundo factor para lo sensible y registro de auditoría.
Agencias web y proveedores de hosting con varios WordPress de clientes, pymes con su web corporativa y las de otros negocios, y despachos o clínicas que no pueden permitirse una web con spam. También a responsables de TI que no cuentan con un equipo de seguridad propio.
Se parte de un inventario de tus servidores y webs, con una auditoría de solo lectura y la comprobación de las copias. Con ese diagnóstico se acuerda qué se vigila y qué acciones puede proponer el sistema. Ninguna acción que modifique algo se ejecuta sin tu aprobación.
No. La cuarentena los mueve a un almacén del servidor con manifiesto sha256 y copia previa verificada. Si la portada empieza a dar error, el movimiento se deshace solo. Lo único que se purga es ese almacén, nunca la carpeta de tu web.
Lo clasificamos como web-shell, ofuscado, inocuo o pendiente de revisar y te enviamos una tarjeta por Telegram. No actuamos sin tu botón, y lo dudoso se pregunta uno a uno.
Se descartan las rutas benignas y los ficheros sin ofuscación real, y queda constancia de lo descartado. En un servidor nuestro eran 390 ficheros y ninguno era una amenaza.
Solo en modo automático, que debes activar tú, y solo recargando PHP-FPM ante una fuga de memoria, con espera entre acciones y límite diario. Por defecto únicamente sugiere.
Sí. Hay un aviso por ausencia de señal para crons y copias, y una vigilancia de cambios y defacement en las URL que elijas.
No. Requiere servidores Linux con acceso SSH. En hosting compartido sin acceso SSH no podemos ofrecerlo.
Con ese dato te explicamos qué vigilaríamos, cómo se avisa y qué haríamos ante una infección.
Pedir información Solicitar demo